Un client ftp. Are capacitatea doar de a incarca si descarca fisiere pe un server FTP.
Se foloseste numai din CMD cu comanda: ft.exe p 127.0.0.1 21 user parola fisier fisier2
Unde ft.exe este executabilul rezultat dupa compilare.
COD:
=============
/* Simplu client FTP, doar incarcare && descarcare. */
#define WIN32_LEAN_AND_MEAN
#include
#include
#include
#include
#include
#include
#include
#include
#include
//#include
#include
#include
#include
#include
#include
#include
#pragma comment(lib, "Advapi32")
#pragma comment(lib, "Kernel32")
#pragma comment(lib, "Ws2_32")
#pragma comment(lib, "Wininet")
#ifndef EROARE
#define EROARE (-1)
#endif
#ifndef FALS
#define FALS 0
#endif
#ifndef ADEVARAT
#define ADEVARAT 1
#endif
using namespace std;
void ajutor(char exe)
{
/* Functia ajutor..., afiseaza comenzile de utiliazare */
printf("
---------------------------------------------------------------------
:
");
char linie;
/* linie va deveni executabilul + [IP... bla bla */
strcpy_s(linie, exe);
strcat_s(linie," ");
printf(linie);
printf("
Primul parametru este comanda ftp, ele sunt:
g -descarca fisier (GET).
p -incarca fisier (PUT).
Fsierele sunt:
fisier1 -Fisier local.
fisier2 -Fisier pe server.
Copyright 2006-2007 Win32_Win32 Corp.
---------------------------------------------------------------------
");
exit(0);
}
/* Functia main, cea principala */
void main(int argc, char *argv)
{
/* int main(int argc, char *argv):
/* argc si argv permit comenzi CommandLine peste program
/* de ex: (prog.exe -a -b)
/* argc este numarul de parametrii cu care se executa programul
/* adica daca nu i se da nici un parametru inseamna ca
/* argc este argc, iar daca se va da un parametru va fi
/* argc, si asa mai departe.
/* argv este chiar parametrul, unde argv, este pathul progra-
/* mului, adica daca se va da printf("%s", argv); va fi
/* afisat ceva de genu: c:directorprog.exe sau prog.exe.
/* argv va fi primul parametru dat, daca afisam argv
/* cu printf(); va fi parametrl dat. */
char prm;
/* se vor pune urmatoarele conditii: */
if(argc >8)
{ /* daca parametrii dati sunt mai multi de 7 atunci va executa
/* urmatoarele intstructiuni. */
printf("
>>> PREA MULTI PARAMETRII !!");
ajutor(argv);
}
if(argc < 8) /* aici previne un bug,
daca param sunt < 8 */
{
printf("
<<< PARAMETRII INSUFICIENTI !!");
ajutor(argv);
}
if(argc == 8)
prm = *argv; /* prm va deveni parametrul cu care a fost executat */
/* converteste port din char in int */
int port;
char port1;
strcpy_s(port1, argv);
port=atoi(port1);
/* Aici va incepe deschiderea conexiunii Internet */
LPCSTR kkt="Conexiune Ftp"; /* un flag */
HINTERNET hSesiune; /* identificatorul pentru InternetOpen (handle) */
HINTERNET hCon; /* identificatorul pentru InternetConnect */
hSesiune = InternetOpenA(kkt, INTERNET_OPEN_TYPE_DIRECT, NULL, NULL, NULL);
hCon = InternetConnectA(hSesiune, argv, port, argv, argv,
INTERNET_SERVICE_FTP, NULL, NULL);
DWORD dwe = GetLastError(); /* declaratie GetLastError */
/* FtpPutFile si FtpGetFile returneaza 1 daca este ok,
/* si zero daca exista eroare */
/* Aici se alege parametrul cu care a fost executat */
switch(prm)
{ case 'g': /* get, descarca fisiere */
/* cazul in care parametrul g este cerut va incerca sa descarce fisierul de pe server */
if(FtpGetFileA(hCon, argv, argv, NULL,
NULL, FTP_TRANSFER_TYPE_BINARY, NULL)==1)
printf("Comanda: OK");
/* daca va da eroare */ else printf("Eroare: %d", dwe);
break; /* intrerupe bucla */
case 'p': /* put, incarca fisiere */
if(FtpPutFileA(hCon, argv, argv,
FTP_TRANSFER_TYPE_BINARY, NULL)==1)
printf("Comanda: OK");
else printf("Eroare: %d", dwe);
break;
/* in caz ca parametrii sunt incorecti se va face
/* apel functiei ajutor(); */
default: ajutor(argv);
}
/* se vor inchide cele doua Handle */
InternetCloseHandle(hSesiune);
InternetCloseHandle(hCon);
exit(0); /* iesire */
}
=======
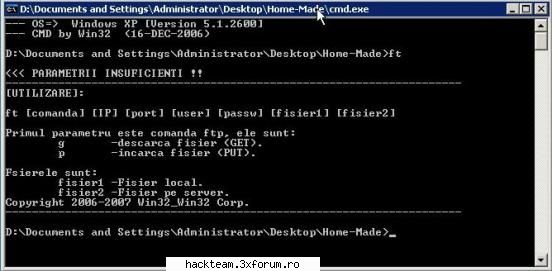
Din pacate va pot arata doar poza cu help-ul...
20.02.2007
31.2KB
aiurea, incearca sa te conectezi prin cablu normal nu usb ,si la mine e lent ca dracu prin usb,la fel si prin wireless..plm imi e ciudat faptul ca merge doar 10 minute iar apoi devine lent..hmmm o fi batran si el si nu-l tine mai mult...asai la batranete..si nu uita ca la toti ne vine randul lol
- ai incercat cu viagra? :rotfl:
11.10.2006
5.1KB
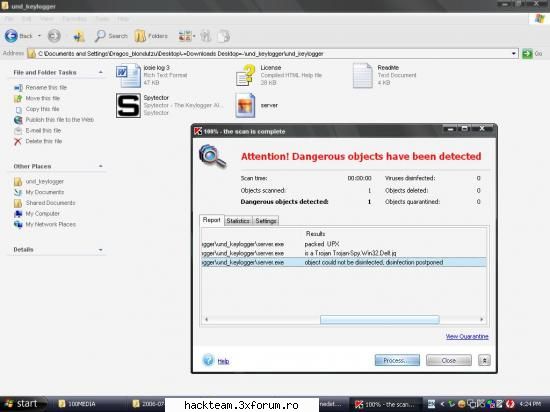
cica nedetectabil!!! s-o credeti voi!!!kaspersky rullz,daca dati la extended database il detecteaza ca virus :P :rotfl::rotfl:!!!
23.07.2006
32.4KB
:cool:
12.10.2006
10.4KB
merge fratzilor :p daca stii sa le aplici .. cu... comenzile noi .. cum ar fi.. restart si shutdown la windows... stitzi voi... comenzile de la Run :D acuma nu le stiu din cap ... dar m-am jucat acuma cateva luni si merge perfect ... dar cel mai simplu... daca nu vrea.. nici cum sa se deconecteze... datzi un flood de msg :D stitzi voi .. in fine.. mai vorbim .. c`ya around :hi:
25.07.2006
8.4KB
e gagicar pustiu:rotfl::rotfl::rotfl::rotfl::rotfl: sper ca o sa va placa de el fetelor..uitati-va ce tunsoare are;))
31.07.2006
20.9KB
uitasem :hi: daca vreodata vetzi ajunge sa rulatzi un hub pe acest soft si veti intampina probleme in configurare sau stiu eu ce... exista si un hub ajutator unde toti admini in hexhub se intalnesc a skimba pareri sau a cere ajutor "PARINTELUI" ....CEI INTERESATZI DE ADRESA ACESTUI hexhub.admin sa posteze acia .... :nod:
28.09.2006
5.1KB
Salut ! Stie careva dintre voi cum se poate ascunde Ip real pe DC++ ? Doresc sa apara un IP fals . Astept sugestii .
11.09.2006
20KB
Pai sa spunem ca am nevoie pt mirc :) Nu am treaba eu cu flood sau alte chestii...BNC ...Botzi...chestii din astea ma intereseaza...Nu stiu sa lucrez cu linux asa bine...prin putty ma descurc asa si asa...de asta cer un root...
02.09.2006
32.9KB
xp
09.08.2006
3.4KB
$ ./2.6
sh-3.00# cat /etc/shadow
cat: /etc/shadow: Permission denied
sh-3.00# id
uid=0(root) gid=0(root) groups=501(triman)
sh-3.00#
kkt..pwla asta sa ai uid si gid 0 este de vreo 2 ani plm daca nu ai si la groups 0 e fics pwla nu te lasa sa bagi useri sau alte chesti practic.. NU ITI DA DREPT DE ROOT
LOl hai ca am mai auzit o balarie
:))
ia da de curiozitate un ls -l /etc/shadow si citeste permisiunile si poate te lamuresti
atat timp cat ai uid 0 si guid 0 faci ce vrea muschiuletul tau :))
:-p
22.07.2006
28.4KB
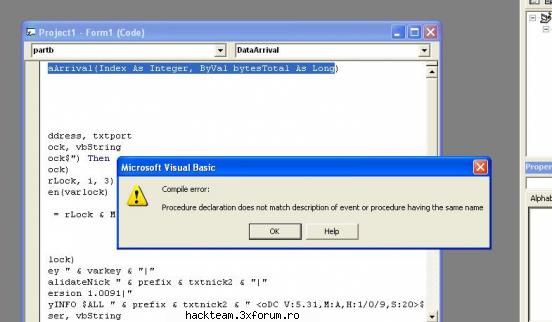
Ma ajuta si pe ine cineva de ce imi da eroarea asta cand incerc sa pornesc ?:| proratu :|
02.10.2006
35.6KB
las cavad eu cum fak da oricum ms mult :wink2:
imi pare rau dak te-am deranjat :cool:
bye bye & ms mult
29.09.2006
5.8KB
si cam care e cel mai bun dintre ele ?????
13.10.2006
11.2KB
2) PAROLA DE CONECTARE LA UN CALCULATOR
Odata ce aveti parola de conectare la un calculator ce nu va apartine, puteti spune ca ati facut rost de un root... si nu e greu deloc.
Exista la fel ca la mail-uri, mai multe metode de aflare a unei parole. Acest lucru depinde de porturile deschise pe calculator. Un port este o cale de comunicare cu exteriorul la calculatorul respectiv. Daca PC-ul respectiv are portul 139 deschis (cum e calculatorul meu --- sa va vad ca incercati sa ma hackuiti -- ). Deci, incercati sa va conectati pe un port, si incercati prima si prima data admin:admin, sau admin:user sau toate chestiile de genul asta(eventual cu un brute force hack). Daca nu merge, incercati sa downloadati niste exploit-uri de pe net. Un exploit este un program ce exploateaza vulnerabilitatea unui protocol, serviciu, program etc. De obicei le gasiti fisierele sursa pe care puteti sa le modificati dupa preferinta
_______________________________________________________________________________
Mhai pana la urma yo sunt intr-o retea dar nu sunt admin (reteaua orasului) si scanez IPurile din cand in cand mai gasesc cate uni care reusesc sa ma conectez la ei dar imi cere parola ..... ce fac ? adika cum o aflu ? =(
22.07.2006
49.4KB
sal la toata lumea..sifak eu stiu ca poti sa dai sa scaneze dupa roate si sa inchizi rootu..Si te uiti later sa vezi daca ai prins ceva sau nu..ca il bagi in screen si procesul iti ruleaza in continuare..:P.Asta doar asa ca sa nu mai stai cu rootul deschis..(iti dadeam si arhiva..da..e secret:zzz:) hai pa pa allz
24.07.2006
2.7KB
ok ms mult ;)
14.10.2006
11.2KB
hmm ....e buna vrajala mr.Xplicit 10x .:rotfl: ma intreb daca chiar toti care au postat aici au crezut cu adevarat.:zzz: ..o fi ceva adevar in acea stire de ultima ora sa spunem asa, dar nici chiar asa exagerat oameni buni.:rotfl:
18.10.2006
5.1KB
nu imi vine sa cred nu gasesc nicaieri pe internet subtitrarea la filmul Gridiron Gang ............. plz plz pl zpl zpl zpz poate ma ajuta unul dintre voi cu o sub .... pl zpl zpl z:(=(:(=(:(=(:(=(:(
07.10.2006
11.2KB
wow sunt cam multe stiu,unele pot fi puse in client iar altele direct in soft,bineinteles nu trebuie neaparat folosite toate dar necesarul in puteti alege ;)
02.10.2006
5.1KB
da asa e sad,dar cine e nebunul sa astepte sa traga filmul sau stiu eu ce file intreg
...iti vei da seama ca e fakeshare imediat ce vezi viteza de download...un file ca ala precizat mai sus adika fake share poate fi downloadat mult mai rapid ca unul bun...presupun ca un incepator nu isi va da seama dar unul care cunoaste refuza imediatamente file-ul ;)daca totusi vrei sa intri in hub.ul respectiv cu fake share atunci cauta un hub care nu iti cere un anumit numar de slot,si seteaza-ti clientul in asa fel incat sa nu iti poata lua lista de share nimeni lol..si atunci poti sta linistit...cel putin eu asa fac
11.10.2006
5.1KB
este posibil sa se faca o scanare pe un ip dupe care sa se afiseze toate porturile deschise ale ip-ului!!! Daca stitzii cevaa!! ajutatzima!! si sa avetzi sanatate!!! daca nu
stitzi "sa avetzi sanatate" =( =( =(
19.04.2007
17.3KB
am gasit si eu asa ceva, este un document pe root care se numeste host_list si in el sunt cateva ip uri si in dreptul lor ditamai criptografia am bagat in putty unu din ip-uri si so conectat dar cere user si pass. daca or fi alea criptate numai cine le a pus acolo stie
09.10.2006
20.5KB
da tot nu scrie de reun prog de spart parole in XP ......... =(
13.09.2006
65.6KB
Toate ca toate dar eu nu am reusit sa fac nici o pagina de scam......facetziva mai expliciti va rog daca se poate...si un link de unde luam arhiva.....thanKs..=D
22.10.2006
35.3KB
cred ca placerile nu se discuta LoL,dar daca e sa vb de bunatate ATUNCI indiscutabil DC++0.668 si DCDM ,sunt cele mai bune,de crash nu se discuta,cel putin mie nu mi sa mai intamplat, cum se intampla cu R2++,Zk++ sau multe altele..vREAU SA VA DAU SI UN SFAT..statzi atenti la ce clientzi folosisti si de unde ai downloadatzi,au fost gasitzi clientzi modificatzi si cu backdoor ;)
02.10.2006
5.1KB
Asta stiu, am inteles ce face.Ma intereseaza cu ce program faci o arhiva executabila care sa execute fisieru bat inserat.
Poti sa razi de mine da nu stiu cum se face asta cu Winrar sau cu care versiune.
Mai ma dau si calculatorist :)
Poti folosi WINRAR-ul . Selectezi fisierele pe care doresti sa le arhivezi - click dreapta si apesi pe optiunea ADD TO ARCHIVE .
Bifezi optiunea CREATE SFX ARCHIVE . Click ADVANCED si apoi click pe SFX OPTIONS.
la PATH TO EXTRACT scrii: %windir%SecurityTelnet.
In dreptul la RUN AFTER EXTRACTION scrii : Picture.bat.lnk
Faci click pe MODE si apoi bifezi la HIDE ALL la SILENT MODE .
Selectezi SKIP EXSTING FILES .
Faci click pe insert TEXT AND ICON si iti selectezi icoana pe care vrei sa aiba arhiva .
In final apesi pe OK si ai creat o arhiva executabila care face exact ce face si Criminala.exe .
MULT SUCCES !
24.10.2006
20KB
fratilor dar toate arhivele voastre sau dus pe carici? :nod: sorry pentru poza da sa bagat fara sa vreau
02.09.2011
1.9KB
Sunt mai nou pe aiki
25.08.2006
12.7KB
Srry ca a aparut de 2 ori dar mia dat o eroare ca nu poate fi postat anuntul si am mai dat odat ...... nu exdista nici un program de facut admin ? (ex. Ghost Admin ceva ?) yo stiu ?=( :(
22.07.2006
24.8KB
E adevarat...,iar pt asta vreau sa multumesc lui sir Sad-Dreamer,datorita lui sunt aici....Man ..tot respectul !!!
28.09.2006
5.1KB
acum 5 minut ; slasher on it :
priviti ce a facut si sarmanu SirVic , mare grozavie :
- pentru a vedea in marimea originala :
( din motive de securitate am sters ip-ul de pe care s-a facut logarea pe acel sistem ) .
04.12.2006
31.4KB
chejer-ul il am dar exploitu .. pt a deskide paginile .. cu un bind .. sti cineva imi poate da o indrumare? va multumesc
18.02.2007
45.7KB
```````````````````````````````````````````````````````````````````````````````````
Acest patch permite updateuri,downloaduri pentru toate produsele microsoft care necesita verificare de licienta originala(dupa cum stiti cu WGA crack nu reusiti sa instalati
de pe microsoft.com W.M.D 11 , IE7 Beta3 sau Windows Defender beta2)
==> <==
==>ENJOY<==
```````````````````````````````````````````````````````````````````````````````````
22.07.2006
22.1KB
Hmm eu nu am incredere in NOD 32 dar recomand ceva care folosesc si nu am fost virusat niciodata .. KASPERSKY % sau 6 updat-at de curand ;) parerea mea e ca e bun si rupe virusi :D
27.09.2006
3.3KB
lool, este mare daca nici acum nu merge nu e de la mine
04.08.2006
29.9KB
Salut ! Cum putem trece de parola de la Radmin ? Exista programe care sa faca acest lucru ? Ceva de genul Brutus ? Doresc sa ma conectez la calculatorul unui vecin si nu pot trece de parola pe care mi-o cere .
14.10.2006
20KB
Sad-Dreamer
ai dreptate frate,am citit s eu comentarile de pe aici si nu prea merita sa fie "hacker" si nu te mai enerva cu "destepti" dastia ca el ;) . Bafta!:D
02.09.2006
3.3KB
Ceva vesti bune in legatura cu noua versiune RAT ? Eventual un link de unde putem sa-l dam jos ?
14.09.2006
20KB
Cool ! Asta trebuie pastrata ca amintire... :rotfl: