Bine ati venit pe HackTeam Forum !
Aici veti gasi o gama larga de metode de hack atat pe Windows cat si pe platforme Linux/Unix , programe in consecinta ,tutoriale .
In acelasi timp aici veti gasi si asistenta help in materie corespunzatoare . Precizam ca tot ce se gaseste pe acest site este doar in scop de dezvoltare iar voi va asumati intreaga raspundere pt actiunile pe care le savarsiti . || SS-TEAM || Va Multumeste pt vizita !
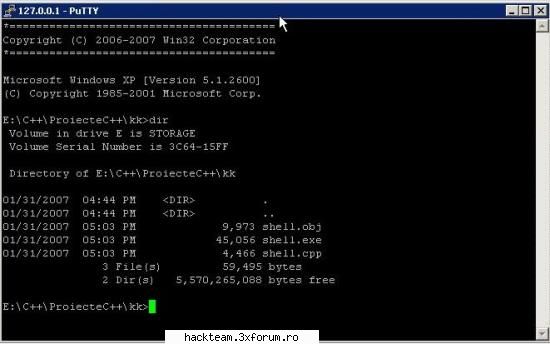
Sa zicem va vreti sa faceti un virustroianbackdoor, si prin multitudinea de comenzi pe care la ve executa veti dori sa aveti acces si la consola victimei. In cele ce urmeaza va voi pune la dispozitie un mic cod care va face acest lucru. Am combinat codul de shell cu unul de server, a.i. sa ruleze ca server si sa va conectati si sa-l testati, pentru ca daca va dadeam doar codul de shell nu il puteati folosi asa aiurea. Deci pentru client recomand ceva putty sau raw client care lam postat intr-alta sectiune. Pentru ca nu am folosit CreateThread(), se va misca cam greu, adica veti da comanda , va astepta 850 ms si apoi va scrie comanda in cmd.exe. Codul propriu-zis de shell va incepe dupa conditia de acceptare conexiuni: "theSck = accept(listen_sock, NULL, NULL);" Sa va explic functionarea.. dupa compilare si executare, va cere directorul de sistem, si afla deci path-ul lui cmd.exe, dupa care va rula ca server si va astepta conexiuni, cand va exista un client conectat va starta cmd.exe in mod ascuns si va astepta comenzi de la client pe care le va scrie in cmd, apoi va citi consola si va trimite clientului, cam ata ete. Are totusi niste buguri greu de rezolvat, nu se poate folosi ftp.exe, sc.exe, dar nu conteaza daca sunteti destepti stiti ca alta sectiune v-am pus la dispozitie ft.exe (client ftp command line). ;) Codul nu are erori de compilare, doar ceva avertizari, dar daca il vezi compila cu altceva decat MVS2005, va trebui sa va modificati functiile in functie de compilator.
SI MARE ATENTIE!! >> NU MA FAC RESPONSABIL DE FAPTELE VOASTRE CU PRIVIRE LA ACEST COD.
=================
/*********************************************** Aceasta sursa trebuie compilata cu Microsoft Visual Studio. In caz ca veti compila cu altceva stergeti directiva de preprocesor cu link catre ws2_32.lib si strcat_s redenumiti-l strcat.
Dupa compilare rezulta un program care ruleaza ca server pe portul 100 si cand exista un client co- nectat va da Shell la CMD.EXE Se poate folosi cu succes intr-un cod de virus. Are ceva bug-uri, dar se pot rezolva. Pt ca nu am utilizat CreateThread(), serverul este cam lenes la receptionat/trimis din cauza lui Sleep(850). Se poate modifica.
SI MARE ATENTIE!! >> NU MA FAC RESPONSABIL DE FAPTELE VOASTRE CU PRIVIRE LA ACEST COD.
Shell CMD.exe C\C++ – poza de Win32, in Programare · 30.1KB
_______________________________________ *MI-AM DAT DEMISIA DE PE ACEST FORUM, NU MAI SUPORT STERSUL PROVOCAT DE n00bi. *Pt mai mlte detalii vizitati sectiunea "Parerea ta"